Recebi um golpe de recrutador falso. O teste técnico era um repositório com malware
Esses dias recebi um golpe de recrutador falso. Escrevi sobre isso no LinkedIn e a história alcançou muito mais gente do que eu esperava. Aqui vai a versão completa, com o que eu aprendi e o que eu faço agora antes de rodar qualquer teste técnico.
Como foi
O perfil no LinkedIn era bem convincente. Tinha conexões em comum com amigos meus, a empresa existia e o recrutador até me mandou a apresentação do projeto em que eu ia trabalhar. Tudo parecia um processo seletivo normal.
Depois veio o teste técnico: um repositório para clonar e rodar na minha máquina.
O detalhe que quase passou
Desconfiei e, antes de clonar, mandei a URL para o Claude analisar. Ele respondeu que o repositório não existia. Nem ele percebeu o truque.
Fui olhar com calma e vi que o nome do repositório trocava um "l" minúsculo por um "I" maiúsculo. Na fonte padrão do navegador, os dois são praticamente iguais.
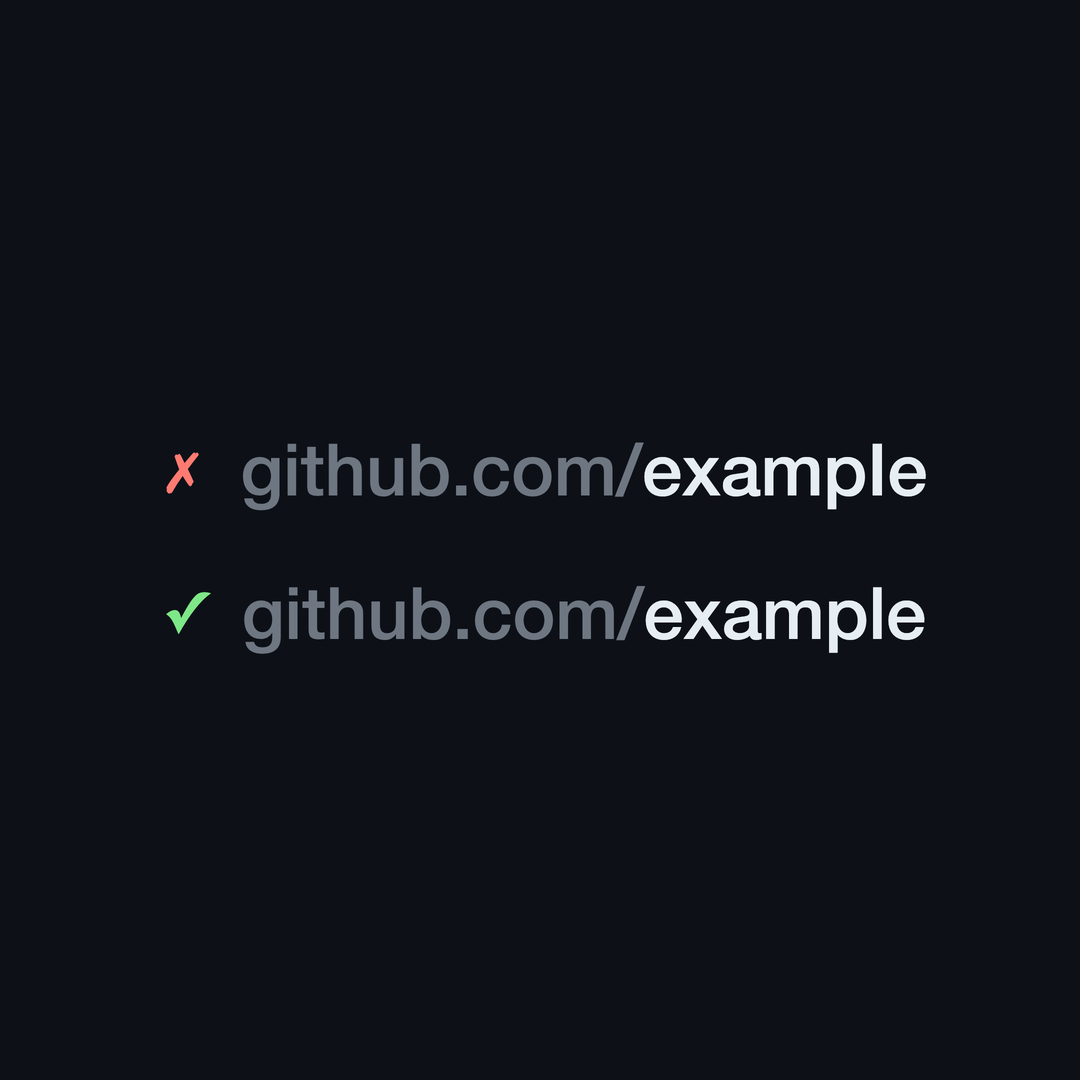
Quando analisei o repositório verdadeiro, achei o malware. Reportei para o GitHub, que derrubou o repositório em 1 minuto. Também avisei os amigos que tinham o recrutador nas conexões.
Uma semana depois, a Binance
No começo de novembro, a Binance publicou o relatório do incidente do roubo de US$ 6,3 bilhões em criptoativos. Segundo o relatório, resumido pelo The Register, um dos caminhos de entrada foi um engenheiro da empresa que participou de um processo seletivo falso. No fim da entrevista, pediram que ele baixasse um "assignment" com um repositório de código, que rodou no computador de trabalho durante o setup. O FBI atribuiu o ataque a hackers ligados à Coreia do Norte.
Foi o mesmo roteiro que chegou até mim: um recrutador convincente e um teste técnico para rodar.
O que eu faço agora antes de rodar um teste técnico
- Desconfio do perfil, mesmo com conexões em comum. Cargo no LinkedIn qualquer um coloca. Confiro se a pessoa aparece no site da empresa e, se der, confirmo por outro canal.
- Leio o nome do repositório devagar. Copio a URL para um editor com fonte monoespaçada, onde "l", "I" e "1" ficam diferentes. Vale o mesmo para nome de pacote e de domínio.
- Olho a conta dona do repositório. Conta criada há poucos dias, sem histórico e com um único repositório é sinal de alerta.
- Leio o código antes de rodar. Principalmente o que roda sozinho: scripts de instalação (
postinstallnopackage.json, por exemplo),Makefile, hooks e qualquer comando que baixe algo da internet. - Nunca rodo no computador de trabalho. Se precisar rodar, uso uma máquina virtual ou um container descartável, sem acesso às minhas credenciais.
- Não confio só na IA para revisar. Ela ajuda, mas no meu caso também não percebeu a troca de letra.
- Se for golpe, reporto. No GitHub, o botão "Report repository" fica na página do repositório. No LinkedIn, dá para denunciar o perfil. Leva um minuto e protege a próxima pessoa.
Para quem quiser se aprofundar
Eu trabalho na BIX Tecnologia, e a gente gravou um vídeo com 10 formas de proteger seu projeto quando você usa IA, Claude Code e GitHub: assista no YouTube.
Se você já recebeu um teste técnico suspeito, conta nos comentários como percebeu. Quanto mais gente souber o roteiro, menos gente cai.